Dua alasan memeriksa hosting Anda sekarang: versi PHP yang segera tanpa pembaruan keamanan, dan celah CVSS 9,8 di cPanel/WHM.
Sebagian besar website usaha kecil — terutama yang memakai WordPress — berjalan di atas PHP dan dikelola lewat panel cPanel. Dua kabar menuntut perhatian sebelum akhir tahun: PHP 8.2 akan berhenti menerima pembaruan keamanan, dan celah kritis di cPanel/WHM sudah dieksploitasi penyerang.
Jadwal dukungan PHP
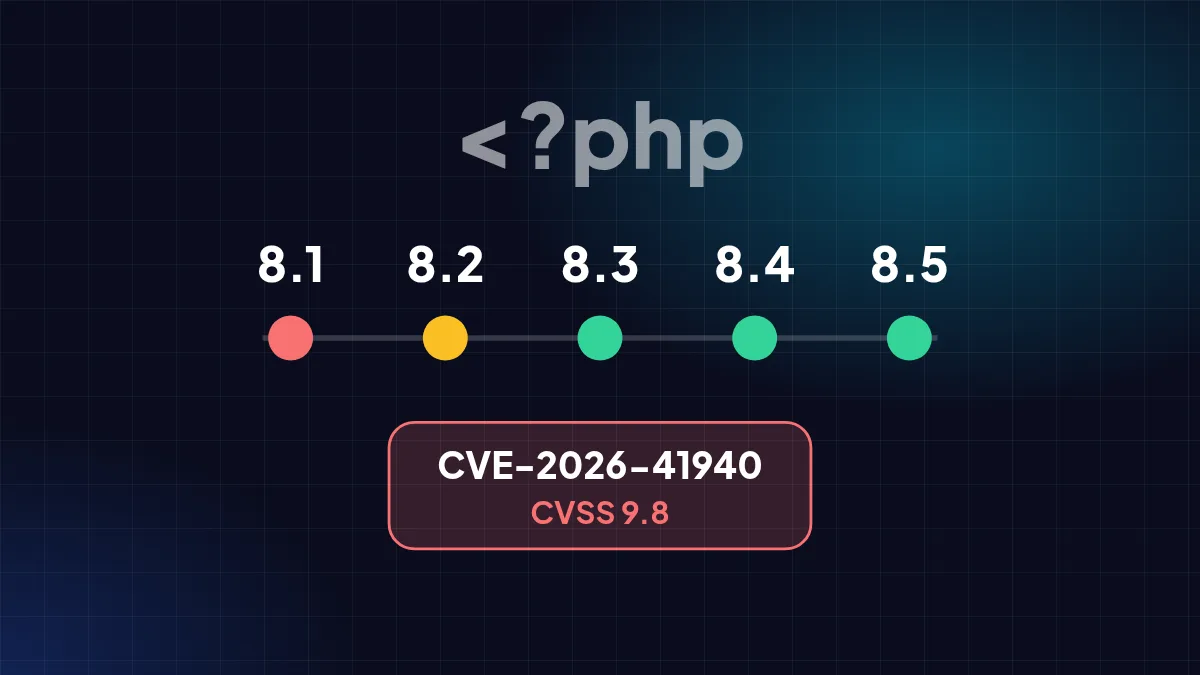
Setiap versi PHP mendapat dua tahun dukungan aktif lalu dua tahun perbaikan keamanan saja. Setelah itu versi tersebut tidak menerima tambalan apa pun walau ditemukan celah baru. Menurut jadwal resmi php.net:
| Versi | Status | Dukungan keamanan sampai |
|---|---|---|
| PHP 8.1 | Sudah berakhir | 31 Des 2025 |
| PHP 8.2 | Hanya keamanan | 31 Des 2026 |
| PHP 8.3 | Hanya keamanan | Akhir 2027 |
| PHP 8.4 | Didukung | Akhir 2028 |
| PHP 8.5 | Didukung | Akhir 2029 |
Celah cPanel/WHM CVE-2026-41940
cPanel menambal celah CVE-2026-41940 pada 28 April 2026. Celah ini memungkinkan penyerang melewati proses login (*authentication bypass*), bernilai CVSS 9,8 dari 10, dan sudah dieksploitasi aktif — kemungkinan sejak akhir Februari, sebelum tambalan tersedia (Arctic Wolf). Server yang belum diperbarui berisiko diambil alih sepenuhnya.
Plugin WordPress tetap pintu utama
Laporan tahunan Patchstack mencatat lonjakan celah keamanan di ekosistem WordPress sepanjang 2025. Hampir semuanya ada di plugin, bukan di inti WordPress — dan banyak yang belum punya tambalan saat diumumkan. Website dengan banyak plugin yang jarang diperbarui adalah sasaran paling mudah.
Apa risikonya
- Website diretas lalu disisipi halaman judi atau phishing — yang di domain .id bisa berujung suspend.
- Data pelanggan dicuri, yang mulai 2027 wajib dilaporkan dalam 3×24 jam menurut PP 33/2026.
- Server dipakai mengirim spam, sehingga email sah Anda ikut ditolak penyedia email.
Daftar periksa hosting Anda
- Cek versi PHP di panel hosting (menu *Select PHP Version* atau *MultiPHP Manager*).
- Naikkan ke PHP 8.3 atau 8.4 — uji dulu di salinan website (staging) karena plugin lama bisa tidak kompatibel.
- Tanyakan ke penyedia hosting apakah cPanel/WHM sudah diperbarui setelah 28 April 2026.
- Hapus plugin dan tema yang tidak dipakai; aktifkan pembaruan otomatis untuk sisanya.
- Simpan cadangan di lokasi terpisah dari server hosting, dan uji pemulihannya sesekali.
Sumber
- Supported Versions — PHP — php.net
- CVE-2026-41940: cPanel & WHM authentication bypass — Arctic Wolf — arcticwolf.com
- State of WordPress Security in 2026 — Patchstack — patchstack.com
Ditulis berdasarkan sumber di atas per 31 Oktober 2026. Kebijakan dan angka dari pihak ketiga bisa berubah — periksa sumber aslinya untuk kabar terbaru.
Semua berita