Penyerang menguasai registry tiga negara, mengubah DNS, lalu mendapatkan 12 sertifikat TLS sah untuk domain Google. Pelajaran penting soal kunci domain dan CAA.
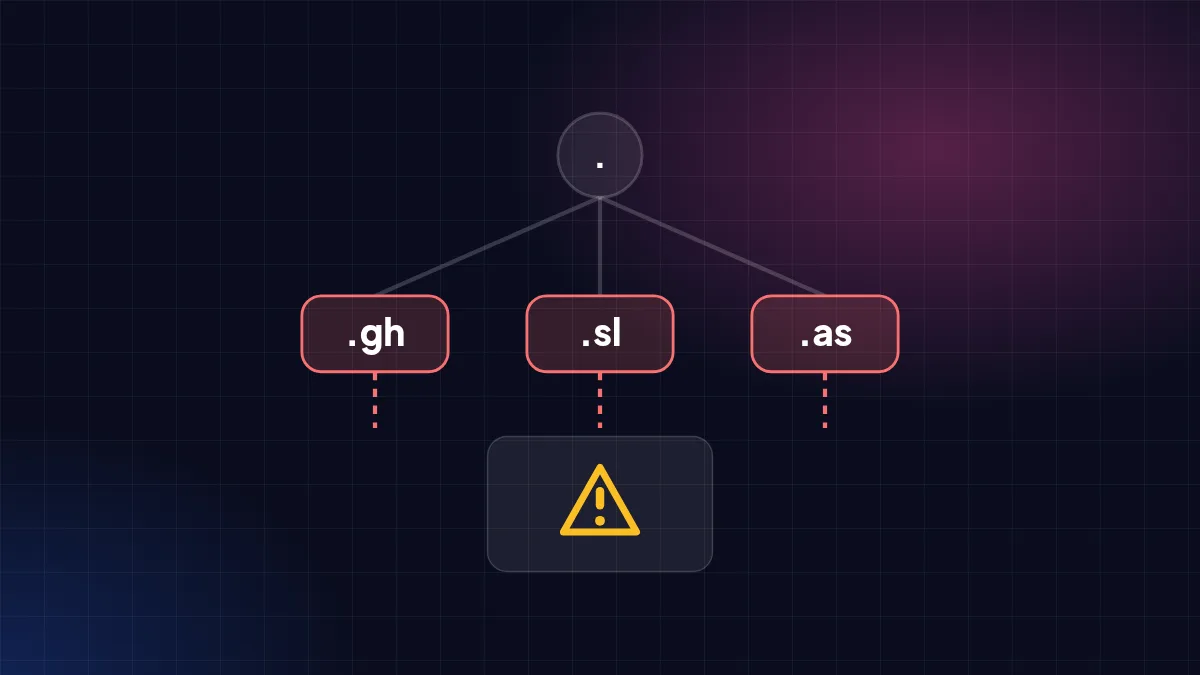
Akhir September 2026 menjadi pengingat bahwa keamanan sebuah domain tidak hanya bergantung pada pemiliknya. Penyerang berhasil membobol registry — pengelola pusat — untuk tiga ekstensi negara: Ghana (.gh), Sierra Leone (.sl), dan Samoa Amerika (.as). Dari sana mereka mengubah DNS sejumlah domain, termasuk milik Google dan YouTube, lalu memperoleh 12 sertifikat TLS yang dipercaya browser.
Bagaimana serangannya bekerja
Setiap ekstensi domain punya registry yang menyimpan daftar "siapa server DNS resmi" untuk setiap domain. Siapa pun yang menguasai registry bisa mengganti daftar itu. Setelah DNS dialihkan ke server penyerang, mereka bisa membuktikan "kepemilikan" domain ke penerbit sertifikat — karena validasi domain memang dilakukan lewat DNS atau web — dan mendapatkan sertifikat SSL yang tampak sah.
| Tanggal | Kejadian |
|---|---|
| 22–27 Sep 2026 | Registry .gh, .sl, dan .as dibobol; DNS otoritatif sejumlah domain diubah. |
| Periode yang sama | 12 sertifikat TLS tepercaya diterbitkan untuk domain Google/YouTube. |
| 6 Okt 2026 | Google mengungkap insiden dan menegaskan sistemnya sendiri tidak dibobol. |
Analisis lengkap tersedia di laporan BleepingComputer dan Akamai.
Apa yang bisa (dan tidak bisa) dicegah CAA
CAA adalah record DNS yang menyebutkan CA mana saja yang boleh menerbitkan sertifikat untuk domain Anda. Google mencatat CAA tidak bisa mencegah penerbitan saat DNS sedang dibajak — karena penyerang juga bisa mengubah record CAA — tetapi membatasi penggunaan ulang validasi sesudahnya. CAA tetap berguna, hanya bukan perlindungan tunggal.
DNSSEC menambahkan tanda tangan kriptografis pada jawaban DNS. Per Januari 2025, sekitar 93% domain puncak sudah ditandatangani menurut pelacak ICANN, tetapi adopsi di tingkat domain milik pengguna masih rendah.
Langkah melindungi domain Anda
- Aktifkan kunci transfer (registrar lock) supaya domain tidak bisa dipindahkan tanpa persetujuan Anda.
- Aktifkan verifikasi dua langkah di akun registrar — akun registrar adalah kunci utama domain Anda.
- Tambahkan record CAA yang hanya mengizinkan CA yang benar-benar Anda pakai.
- Aktifkan DNSSEC bila registrar dan penyedia DNS Anda mendukungnya.
- Hapus record DNS yang menunjuk ke layanan yang sudah tidak dipakai (mencegah subdomain diambil alih).
- Pantau penerbitan sertifikat untuk domain Anda lewat log Certificate Transparency.
Pertanyaan umum
Apakah domain .id bisa mengalami hal serupa? Risiko pada tingkat registry ada di ekstensi mana pun. Yang bisa Anda kendalikan adalah keamanan akun, kunci transfer, dan konfigurasi DNS domain Anda sendiri.
Sumber
- Hackers hijack Google domains after breaching ccTLD registries — BleepingComputer — bleepingcomputer.com
- DNS trust breaks: counterfeit Google certificates reveal — Akamai — akamai.com
- ITHI metric M7: DNSSEC deployment — ICANN — ithi.research.icann.org
Ditulis berdasarkan sumber di atas per 31 Oktober 2026. Kebijakan dan angka dari pihak ketiga bisa berubah — periksa sumber aslinya untuk kabar terbaru.
Semua berita