Aturan CA/Browser Forum memangkas umur sertifikat SSL bertahap hingga 47 hari pada 2029. Perpanjangan manual setahun sekali sudah tidak cukup.
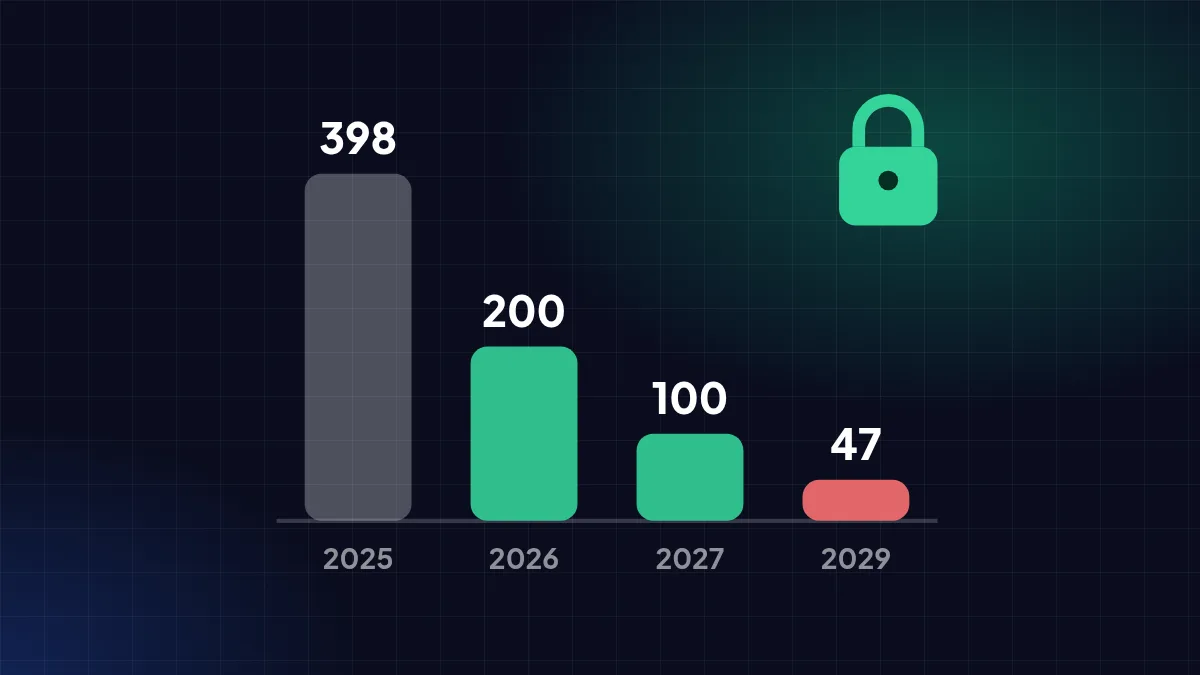
Sejak 15 Maret 2026, sertifikat SSL publik paling lama berlaku 200 hari — tidak lagi 398 hari seperti sebelumnya. Ini tahap pertama dari ketentuan CA/Browser Forum yang memangkas umur sertifikat secara bertahap hingga hanya 47 hari pada 2029.
Siapa yang menetapkan aturan ini
CA/Browser Forum adalah forum penerbit sertifikat (CA) dan pembuat browser yang menyusun *Baseline Requirements* — aturan dasar yang wajib diikuti setiap CA. Ballot SC-081v3 disetujui pada 11 April 2025 tanpa satu suara pun menolak: 25 CA setuju, dan keempat browser (Google, Apple, Microsoft, Mozilla) setuju.
Alasannya: sertifikat yang berumur pendek mengurangi risiko bila kunci bocor atau data pemilik berubah, dan memaksa ekosistem beralih ke perpanjangan otomatis yang lebih andal.
Jadwal lengkap
| Berlaku mulai | Masa berlaku maks. | Validasi domain dipakai ulang |
|---|---|---|
| Sebelum 15 Mar 2026 | 398 hari | 398 hari |
| 15 Mar 2026 | 200 hari | 200 hari |
| 15 Mar 2027 | 100 hari | 100 hari |
| 15 Mar 2029 | 47 hari | 10 hari |
Jadwal ini tercantum di Baseline Requirements versi terbaru dan sudah dipatuhi CA — DigiCert, misalnya, memperpendek masa pakai ulang validasi domainnya sejak Februari 2026. Data identitas perusahaan untuk sertifikat OV/EV juga hanya bisa dipakai ulang 398 hari (sebelumnya 825 hari).
Validasi lewat email dihapus bertahap
Validasi domain lewat email ke alamat seperti [email protected] tidak dianjurkan sejak Maret 2026, metode telepon dilarang mulai Maret 2027, dan validasi email ke alamat bentukan dilarang sepenuhnya mulai 15 Maret 2028. Validasi lewat record DNS atau file HTTP menjadi pilihan utama — dan keduanya bisa diotomatiskan.
Let's Encrypt juga memendekkan
| Tanggal | Perubahan Let's Encrypt |
|---|---|
| 26 Jun 2025 | Layanan email pengingat kedaluwarsa dihentikan. |
| 13 Mei 2026 | Profil opsional sertifikat 45 hari tersedia. |
| 10 Feb 2027 | Masa berlaku bawaan menjadi 64 hari. |
| 16 Feb 2028 | Masa berlaku bawaan menjadi 45 hari. |
Let's Encrypt menganjurkan klien ACME yang mendukung *ACME Renewal Information* (ARI), atau perpanjangan saat dua pertiga masa berlaku sudah lewat (pengumuman 64 hari, rencana 45 hari).
Yang perlu Anda siapkan
- Pastikan perpanjangan otomatis — lewat ACME/Certbot, panel hosting, atau CDN. Jangan bergantung pada pengingat email.
- Beralih ke validasi DNS atau HTTP bila selama ini memakai validasi email.
- Catat semua tempat sertifikat dipasang: website, subdomain, server email, panel admin, perangkat jaringan.
- Untuk sertifikat berbayar, tanyakan apakah penyedia Anda mendukung penerbitan ulang otomatis selama masa langganan.
Pertanyaan umum
Bila saya membeli SSL 1 tahun, apakah saya rugi? Langganan tetap bisa setahun atau lebih; yang berubah adalah sertifikat di dalamnya harus diterbitkan ulang lebih sering selama masa langganan.
Apakah sertifikat yang sudah terpasang langsung tidak berlaku? Tidak. Aturan berlaku untuk sertifikat yang diterbitkan setelah tanggal tersebut.
Sumber
- Ballot SC081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods — CA/Browser Forum — cabforum.org
- TLS Baseline Requirements — CA/Browser Forum — github.com
- Domain validation reuse changes in 2026 — DigiCert — knowledge.digicert.com
- Moving to 64-day certificates — Let's Encrypt — letsencrypt.org
- From 90 to 45 days — Let's Encrypt — letsencrypt.org
- Expiration Notification Service Has Ended — Let's Encrypt — letsencrypt.org
Ditulis berdasarkan sumber di atas per 31 Oktober 2026. Kebijakan dan angka dari pihak ketiga bisa berubah — periksa sumber aslinya untuk kabar terbaru.
Semua berita